La Protection civile a suspendu le registre national après un accès non autorisé à des données personnelles. La base compte environ 60 000 inscriptions, mais le nombre exact de dossiers copiés reste à établir.
Par , le 
Sommaire
La cyberattaque des pompiers portugais a permis un accès non autorisé au registre national et une copie de données, selon une communication de la Protection civile rapportée par Lusa le 24 octobre 2026. Les informations concernées comprennent notamment des identifiants administratifs, des adresses et des groupes sanguins. L’application a été suspendue, tandis que les commandements ont reçu une alerte sur les risques de fraude.
Un registre national de quelque 60 000 inscriptions
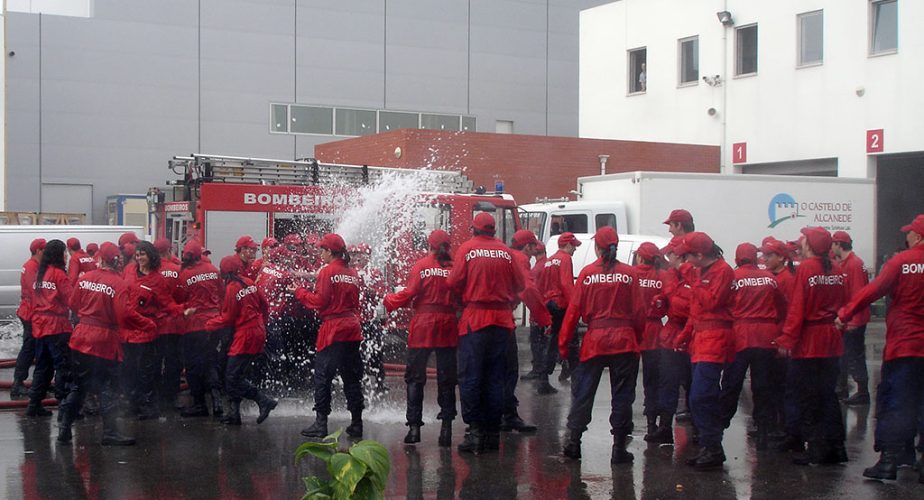
Le Recenseamento Nacional de Bombeiros Portugueses, ou RNBP, centralise les inscriptions des pompiers portugais. L’Autorité nationale d’urgence et de protection civile, l’ANEPC, gère cette plateforme. Le registre couvre les cadres de commandement, les personnels actifs, ainsi que les membres de réserve et d’honneur: son périmètre dépasse donc les seuls intervenants actuellement mobilisables.
António Nunes, président de la Ligue des pompiers portugais, évalue son contenu à environ 60 000 enregistrements. Ce chiffre décrit toutefois la taille de l’application, pas un décompte technique définitif des victimes. Il faut donc distinguer le nombre d’inscriptions conservées du nombre de dossiers effectivement copiés, qui reste à préciser.
La communication de l’ANEPC, consultée par l’agence Lusa, indique bien qu’une copie des données a été possible. António Nunes disait cependant ne pas disposer encore d’informations confirmant leur extraction effective. Cette différence entre les déclarations impose de conserver une distinction claire: l’intrusion est reconnue, mais son ampleur exacte n’est pas publiquement établie.
Identité, coordonnées et groupe sanguin parmi les données concernées
L’alerte transmise aux commandements décrit un ensemble très étendu d’informations personnelles. Elle mentionne les noms complets, les numéros de carte de citoyen, d’identification fiscale et de sécurité sociale. S’y ajoutent les identifiants d’usager de santé et des sous-systèmes de santé, ainsi que les informations relatives au permis de conduire.
La liste comprend également la situation matrimoniale, la date de naissance, les coordonnées, l’adresse, une image et le groupe sanguin. En revanche, António Nunes précise que l’application ne contient pas de données bancaires. Les informations disponibles ne permettent pas non plus d’affirmer que chaque dossier comportait tous les champs cités dans l’alerte.
Les conséquences ne se limitent pourtant pas à un éventuel accès aux comptes bancaires. Les orientations européennes sur les violations de données recensent notamment l’usurpation d’identité, les pertes financières et la perte de confidentialité. Ce sont des risques possibles à évaluer, et non des dommages déjà démontrés dans cette affaire.
Une application suspendue, sans bilan détaillé des conséquences opérationnelles
L’ANEPC indique avoir suspendu immédiatement l’application avec le Centre national de cybersécurité, le CNCS, et le Réseau national de sécurité intérieure, le RNSI. Elle annonce aussi le développement de protections supplémentaires. Cependant, les informations rendues publiques le 24 octobre ne détaillent ni ces dispositifs ni le calendrier de remise en service.
Il faut distinguer deux problèmes: l’accès au service et la confidentialité des informations. Les orientations européennes séparent ainsi la disponibilité des données de leur divulgation non autorisée. Une remise en service ne suffirait donc pas, à elle seule, à résoudre les conséquences d’une copie déjà réalisée par les attaquants.
La suspension concerne ici l’outil de recensement et de gestion des inscriptions. Aucun élément communiqué ne permet de conclure à une interruption des départs en intervention ou des appels d’urgence. En revanche, les éventuelles difficultés administratives causées par l’indisponibilité du registre n’ont pas été détaillées, pas davantage que les solutions temporaires retenues.
Pourquoi la Protection civile redoute des messages et appels frauduleux
La Protection civile avertit les personnes inscrites contre plusieurs formes de fraude. Le phishing désigne ici des messages trompeurs incitant à ouvrir un lien ou une pièce jointe malveillante. Le smishing passe par les SMS ou MMS, tandis que le vishing utilise les appels téléphoniques pour tenter de tromper la victime.
L’alerte mentionne aussi le quishing: un code QR malveillant dirige l’utilisateur vers une fausse page. Le canal change, mais l’objectif reste comparable: obtenir une action ou des informations sous une apparence légitime. À ce stade, l’avertissement décrit des menaces possibles, sans établir qu’une campagne précise exploite déjà les données du RNBP.
À titre hypothétique, un faux message pourrait annoncer une vérification administrative après la cyberattaque et demander de compléter un formulaire. Le CNCS décrit justement ces procédés d’imitation d’organisations crédibles pour obtenir des informations sensibles. Il recommande de ne pas transmettre de données ni ouvrir les liens ou pièces jointes d’un contact suspect.
Vérifier les demandes par un canal indépendant
L’ANEPC demande une vigilance renforcée face aux appels et messages sollicitant l’ouverture de liens ou de sites. The Resident rapporte également une consigne de vérification auprès de la chaîne de commandement habituelle. L’enjeu consiste notamment à ne pas confondre une véritable information administrative avec une demande inattendue utilisant le prétexte de l’incident.
Le guide de sécurité du CNCS recommande de confirmer les demandes sensibles par un autre moyen de contact. Par exemple, une demande de transfert d’argent doit faire l’objet d’une vérification indépendante auprès de la personne concernée ou d’un responsable. Cette précaution vise à éviter que le fraudeur contrôle aussi le canal utilisé pour confirmer son histoire.
L’information des pompiers pose aussi la question des obligations légales
La Ligue des pompiers portugais estime que chaque personne inscrite aurait dû recevoir une information individuelle. L’alerte connue a circulé auprès des commandements régionaux et des responsables des Açores et de Madère. Cette transmission hiérarchique soulève donc une question concrète: comment s’assurer que les personnes exposées connaissent les risques et les précautions attendues?
La Commission nationale de protection des données, la CNPD, rappelle une obligation distincte: notifier l’autorité sous 72 heures après connaissance d’une violation. Cette règle s’applique sauf si celle-ci n’est pas susceptible d’entraîner un risque pour les droits et libertés. Le délai ne commence donc pas nécessairement à la date de révélation publique.
L’information des personnes répond à un autre seuil: un risque élevé pour leurs droits et libertés, sous réserve des exceptions légales. Les orientations européennes précisent ce mécanisme. Faute de chronologie complète et d’éléments sur les notifications effectuées, il serait toutefois prématuré de conclure à un manquement précis de l’ANEPC dans cette affaire.
Date de l’attaque, extraction et réutilisation: les points encore inconnus
Le 24 octobre 2026 correspond à la publication des informations sur l’incident, pas à une date d’attaque établie. La date de l’intrusion, sa durée et son point d’entrée restent inconnus dans les éléments disponibles. Aucun bilan technique public ne permet non plus de déterminer combien de dossiers ont effectivement quitté le système.
Les informations communiquées ne précisent pas davantage si les données ont été publiées, revendues ou utilisées dans des escroqueries. Lusa indiquait ne pas avoir obtenu de réponse de l’ANEPC et du CNCS sur les mesures en développement. Ces incertitudes ne remettent pas en cause l’intrusion reconnue; elles limitent en revanche l’évaluation de ses conséquences.
L’urgence consiste à informer les personnes exposées et à limiter les tentatives de fraude, tandis que les protections du registre évoluent. Il reste surtout à établir l’ampleur exacte de la copie, la chronologie de l’intrusion et les conditions d’une remise en service sécurisée. Les quelque 60 000 inscriptions donnent une mesure du périmètre potentiel, pas encore un bilan définitif.
Sources utilisées
Sources de l’actualité
- Piratas informáticos atacam base de dados dos bombeiros e acedem a dados pessoais (RTP país)
- Cyberattack exposes personal data of thousands of Portuguese firefighters – Portugal Resident (The Resident)
Sources complémentaires